- Polska ochrona zdrowia znajduje się pod coraz większym atakiem cyberprzestępców, a liczba incydentów rośnie w zastraszającym tempie.
- Centrum e-Zdrowia (CSIRT CeZ) znacząco zwiększyło swoją skuteczność w wykrywaniu i obsłudze zagrożeń, wspierając placówki medyczne.
- Kluczową rolę w bezpieczeństwie danych odgrywa świadomość i odpowiednie procedury, ponieważ wiele ataków wykorzystuje błędy ludzkie.
Coraz więcej cyberataków na polską ochronę zdrowia
W ciągu ostatnich kilku lat polska ochrona zdrowia znalazła się pod zmasowanym ostrzałem cyberprzestępców. Do końca września 2026 roku odnotowano już blisko 1400 incydentów, co stanowi niemal sześciokrotny wzrost w porównaniu do 2022 roku, gdy było ich 251. Prognozy wskazują, że 2026 rok zamknie się rekordową liczbą ataków.
Skala zagrożeń jest ogromna - ataki obejmują nie tylko kradzież wrażliwych danych pacjentów, ale także paraliżowanie pracy placówek, szyfrowanie systemów i ryzyko całkowitego przerwania udzielania świadczeń. Jak podkreśla wiceminister zdrowia Tomasz Maciejewski, pozyskiwanie danych to dla hakerów współczesne "nowe złoto".
Wspólna odpowiedzialność za cyfrowe bezpieczeństwo
Rosnąca liczba usług medycznych dostępnych online to wygoda dla pacjentów, ale jednocześnie ogromne wyzwanie dla cyberbezpieczeństwa. "Cyberbezpieczeństwo musi być i jest jedną z podstawowych wartości ery cyfryzacji" - mówi wiceminister zdrowia Tomasz Maciejewski. - "Więcej usług dostępnych online to wygoda dla pacjenta, ale też wspólna odpowiedzialność instytucji państwowych, kierowników placówek i dostawców oprogramowania.
Każdy z nas ma lub będzie miał kontakt z ochroną zdrowia. Dziś pozyskiwanie danych to nowe złoto dla cyberprzestępców. Trwa także wojna hybrydowa. Dlatego tylko współpraca różnych podmiotów może zapewnić bezpieczeństwo danych ochrony zdrowia". W odpowiedzi na te zagrożenia i ostatnie ataki hakerskie na placówki medyczne, CSIRT Centrum e-Zdrowia (CeZ) opracował zalecenia bezpieczeństwa dla dostawców oprogramowania medycznego.
Zostały one przekazane do wdrożenia 16 września 2026 roku, a w przyszłości Ministerstwo Zdrowia planuje uczynić je wymogiem prawnym. Zalecenia obejmują szereg obszarów, takich jak zarządzanie bezpieczeństwem, ochrona danych, architektura systemu, uwierzytelnianie tożsamości, zarządzanie dostępami i uprawnieniami, a także monitorowanie i reagowanie na incydenty.
Człowiek - najsłabsze ogniwo?
Choć często myślimy o cyberbezpieczeństwie w kategoriach technologicznych, to ludzka świadomość i procedury odgrywają kluczową rolę. "Odpowiedzialność za bezpieczeństwo w sieci przypomina puzzle, które tworzą spójny obraz działań, zaczynając od zwiększania świadomości o zagrożeniach, przez wykorzystanie technologii i w końcu kompetencje ludzkie" - wyjaśnia Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia. - "Cyberbezpieczeństwo to proces ciągły, dlatego inwestycje w ten obszar się nie kończą.
Kluczowa jest wiedza o wykrytych podatnościach, prowadzonych kampaniach phishingowych, ale także o procedurach i dobrych praktykach, zapewniających bezpieczeństwo organizacji".
Z badań przeprowadzonych na przełomie 2025 i 2026 roku przez CSIRT CeZ wynika, że aż 76% jednostek deklarowało wdrożenie systemu zarządzania bezpieczeństwem informacji, ale ponad 28% z nich nie posiadało opublikowanej polityki bezpieczeństwa, a około 29% dyrektorów nie przeprowadzało regularnych przeglądów oceny ryzyka.
W 2025 roku najczęściej rejestrowano oszustwa komputerowe, w tym phishing (580 przypadków), podatne usługi (344), wycieki poświadczeń (148) oraz szkodliwe oprogramowanie (146). Oszustwa i podatne usługi stanowiły razem około 64% wszystkich zdarzeń.
To pokazuje, jak istotny jest czynnik ludzki w zapobieganiu incydentom.
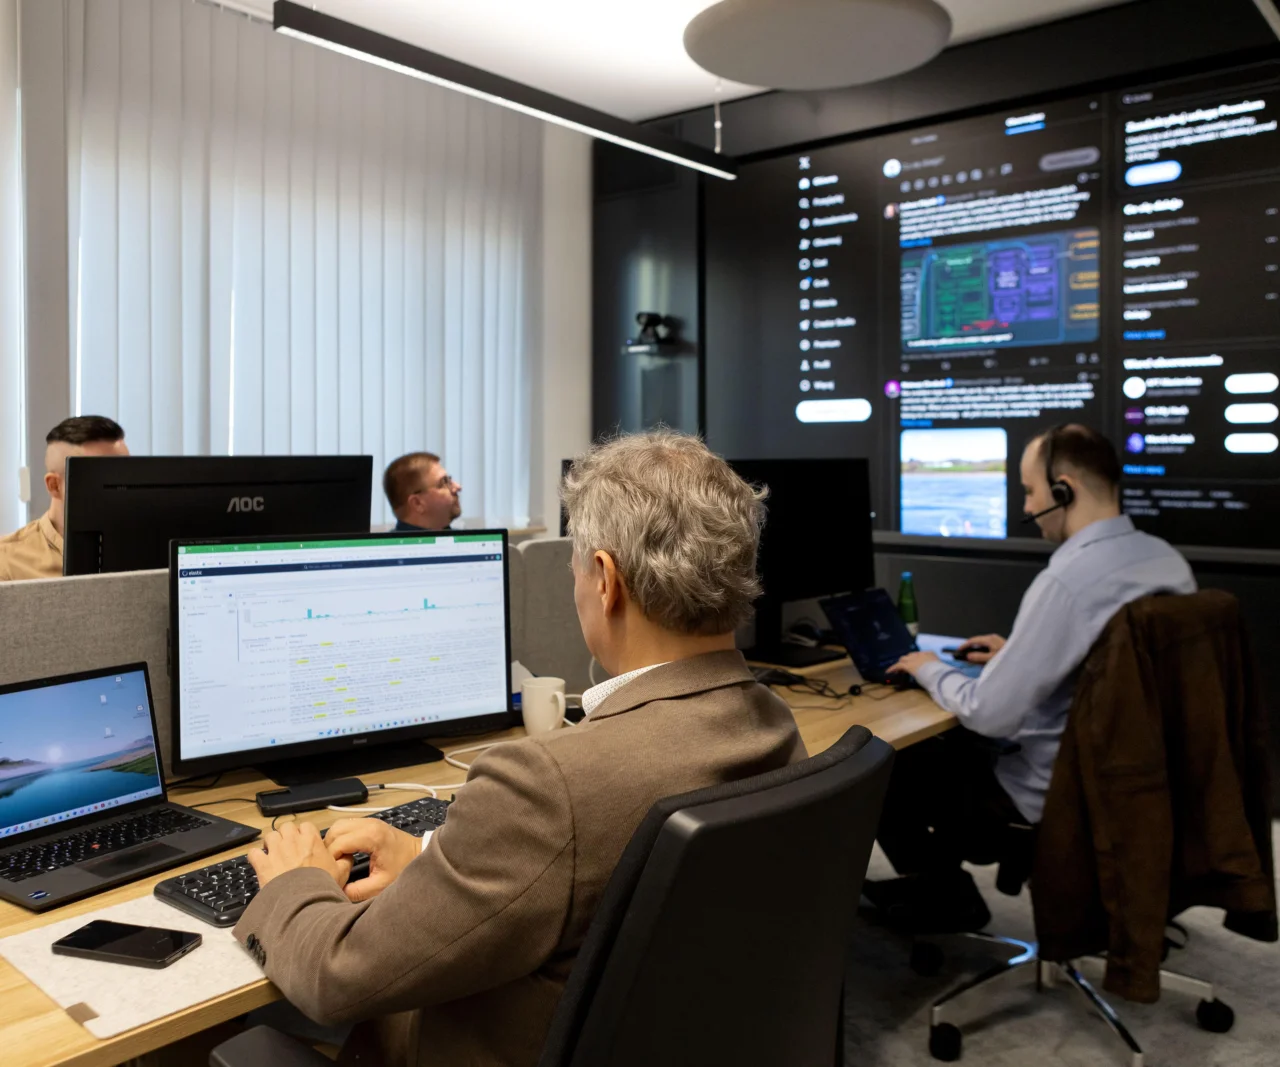
CSIRT CeZ - strażnik bezpieczeństwa danych medycznych
CSIRT CeZ, utworzony w grudniu 2023 roku, to drugi sektorowy CSIRT w Polsce i jedyny zajmujący się obszarem zdrowia.
Od początku 2026 roku jego pracownicy:
- przeszkolili w dziedzinie cyberbezpieczeństwa 1969 osób,
- wysłali 117 ostrzeżeń sektorowych dotyczących podatności, zaleceń i aktywnych kampanii phishingowych,
- opisali 285 podatności wraz z zaleceniami dotyczącymi ich usunięcia lub obejścia,
- wykryli 70 podatności w infrastrukturze IT podmiotów sektora i udzielili wsparcia w ich usunięciu,
- opublikowali na stronie internetowej CSIRT CeZ 144 publikacje o charakterze zaleceń, ostrzeżeń, dobrych praktyk, poradników i przewodników.
Do ustawowych zadań CSIRT CeZ należą:
- przyjmowanie zgłoszeń o poważnych incydentach oraz wsparcie w ich obsłudze,
- wspieranie podmiotów kluczowych i ważnych (w rozumieniu Krajowego Systemu Cyberbezpieczeństwa) poprzez użyczenie sprzętu, wiedzę merytoryczną i koordynację działań, mających na celu usunięcie skutków incydentu,
- analizowanie poważnych incydentów, wyszukiwanie powiązań między nimi oraz opracowywanie wniosków z ich obsługi,
- współpraca z CSIRT MON, CSIRT NASK i CSIRT GOV w zakresie koordynowania obsługi incydentów poważnych.
Jak dodaje Jarosław Sot, dyrektor Centrum e-Zdrowia, "placówki potrzebują wsparcia kompetencyjnego i edukacji, a w przypadku wystąpienia incydentu także użyczenia specjalistycznego sprzętu, współpracy z doświadczonymi ekspertami z obszaru cyberbezpieczeństwa i wsparcia w koordynowaniu usunięcia skutków zdarzenia. Tym właśnie zajmuje się CSIRT CeZ".
Cyberkaretka w akcji - wsparcie na pierwszej linii
W 2025 roku CSIRT CeZ otrzymał 13 milionów złotych dofinansowania z Krajowego Planu Odbudowy i Zwiększania Odporności (KPO). Środki te są inwestowane w rozwój kompetencji ekspertów, zakup sprzętu i oprogramowania (w tym utworzenie laboratorium CSIRT Lab), działania edukacyjne oraz audyt procedur.
Dzięki tym funduszom CSIRT CeZ zyskał również "cyberkaretkę" - specjalistyczny pojazd wyposażony w autonomiczne źródła zasilania, zaawansowane systemy łączności satelitarnej i 5G oraz mobilną infrastrukturę teleinformatyczną. Jest to odpowiedź na sytuacje, w których placówki medyczne tracą dostęp do kluczowych zasobów, takich jak internet, zasilanie czy infrastruktura sieciowa.
Cyberkaretka umożliwia odtworzenie podstawowych usług teleinformatycznych niezależnie od uszkodzonej infrastruktury podmiotu, zapewniając wsparcie na miejscu zdarzenia.
Jak zgłosić incydent i uzyskać pomoc?
W przypadku wykrycia incydentu cybernetycznego podmioty medyczne powinny zgłosić go w ciągu 24 godzin. Do dyspozycji jest kilka narzędzi:
- strona internetowa: Strona główna | CSIRT Centrum e-Zdrowia
- adres e-mail: [email protected]
- telefon: +48 573 205 962
- system S46.